

2026年9月25日
目次
もっと見る
「ISMS認証の取得状況について、取引先から問い合わせを受けるようになった」
「ISMS認証の仕組みや取得プロセスがよくわからない」
このような疑問を抱えている方は、多いのではないでしょうか。
サイバー攻撃の脅威が高まるなか、企業の情報資産を守るには体系的なセキュリティ管理が不可欠です。
そこで注目されているのが、情報セキュリティマネジメントシステム(ISMS)の国際規格であるISO27001に基づく第三者認証制度「ISMS認証」です。

この記事では、ISMS認証の仕組みや審査基準、審査プロセスなどを、体系的に解説します。ISMS認証の全体像を理解し、認証取得への第一歩を踏み出すためにお役立てください。
1. ISMS認証とは?情報セキュリティマネジメントシステムの国際規格
最初に、ISMS認証とは何か、基本事項を確認していきましょう。
- ISMS=機密性・完全性・可用性を管理・維持するマネジメントシステム
- ISO27001に基づく第三者認証制度
- ISO/IEC 27001認証取得の流れ
- 補足1:ISO27001・ISO/IEC 27001・JIS Q 27001の違い
- 補足2:ISMSとISO27001の違い
(1)ISMS=機密性・完全性・可用性を管理・維持するマネジメントシステム
ISMSとは「Information Security Management System」の略称で、日本語訳は「情報セキュリティマネジメントシステム」です。
情報資産の機密性・完全性・可用性を維持・向上させるための体系的な枠組みを、ISMSといいます。

【ISMSの3つの柱】
- 機密性
- 情報資産への不正アクセスや漏えいを防ぎ、許可された者だけがアクセスできる状態を確保します。アクセス制御や暗号化などの対策が含まれます。
- 完全性
- 情報資産が改ざんや破壊から保護され、正確で完全な状態が維持されていることを指します。改ざん検知やバックアップなどの方法で完全性を維持します。
- 可用性
- 情報資産を必要なときに利用できる状態に保つことを意味します。システムの冗長化やインシデント対応計画の策定などにより、可用性を確保します。
これらを実現するためには、経営者のリーダーシップのもと、全社的な取り組みが必要不可欠です。ISMSはそのための基盤となるものといえます。
(2)ISO27001に基づく第三者認証制度
「ISMS認証」という用語は正式に定義されたものではありませんが、多くの場合、「ISMS認証」は国際規格に基づく第三者認証制度(*1)を指して使用されます。
その国際規格とは、国際標準化機構(ISO)と国際電気標準会議(IEC)が共同で策定した「ISO/IEC 27001」です。
ISO/IEC 27001は、情報セキュリティマネジメントシステム(ISMS)の要求事項を定めたものです。世界的に広く認知され、多くの組織で採用されています。
*1:第三者認証制度は「ISMS適合性評価制度」といいます。この制度の詳細は後ほど図解を交えて解説します。
(3)ISO/IEC 27001認証取得の流れ
ISO/IEC 27001認証取得の流れは、以下のとおりです。
【ISO/IEC 27001認証取得の流れ】
- ISMSの構築
- 情報セキュリティ方針の策定、リスクアセスメントの実施、管理策の選択と実装、モニタリングと見直しのプロセスを確立します。これらの要素を文書化し、ISMSを構築します。
- ISMSの運用
- 確立したISMSを日々の業務の中で運用し、PDCAサイクルを回しながら、継続的な改善を図ります。運用の記録を残し、証跡を管理することが求められます。
- 内部監査の実施
- ISMSが適切に運用されているかを確認するため、定期的な内部監査を実施します。監査の結果を受けて、是正処置や予防処置を講じ、ISMSを改善します。
- マネジメントレビューの実施
- 経営者がISMSの運用状況をレビューし、改善の指示を出します。マネジメントレビューを通じて、ISMSが組織の戦略に合致していることを確認します。
- 認証審査の受審
- 第三者認証機関による審査を受け、ISO27001の要求事項に適合していることを実証します。審査に合格すれば、ISMS認証を取得できます。
(4)補足1:ISO27001・Pマークの違い
ここで一点、補足があります。
「ISO27001とPマークはどう違うのですか?」
といった質問をお受けすることがあります。
Pマークは「個人情報」を保護の対象とし、ISO27001は「情報資産全体」を対象としています。
比較すると、ISO27001の方が保護対象の範囲が広く、Pマークは日本情報経済社会推進協会(JIPDEC)が定めた国内規格です。
| Pマーク | ISO27001 | |
| 対象事項 | 個人情報 | 情報資産全般 |
| グレード | 国内規格 | 国際規格 |
| 業界市場 | BtoC取引の市場 通販業、派遣(募集登録用)、 印刷業(ネット注文)、運送業など | BtoB取引の市場・大手企業の取引 SES事業、IT・ソフトウェア業、広告業、印刷業、メーカー、サービス業など |
| 個人情報を多く取り扱う企業 | 幅広い情報資産を管理したい企業 | |
| 向いている企業 |
(5)補足2:ISMSとISO27001の違い
混同しやすい「ISMS」と「ISO27001」の違いについても、整理しておきましょう。

ISMSとISO27001は密接に関連していますが、厳密には異なる概念です。ISMSは情報セキュリティマネジメントシステムそのものを指し、組織が構築・運用する枠組みを意味します。一方、ISO27001は、ISMSを構築・運用するための要求事項を定めた国際規格です。
【ISMSとISO27001の関係】
- ISMS
- 組織が情報セキュリティを確保するために構築・運用するマネジメントシステム
- ISO27001
- ISMSを構築・運用するための要求事項を定めた国際規格
つまり、ISO27001の要求事項に従ったISMSの構築・運用を通じて、国際規格に適合したISMSを実現できます。
ISMSの構築・運用とISO27001認証の取得は別の概念ですが、多くの組織では、ISO27001認証の取得を目指してISMSの構築・運用に取り組んでいます。
2. ISMS適合性評価制度の仕組み
続いて、ISMSの第三者認証制度である「ISMS適合性評価制度」の仕組みを確認しましょう。
- 全体像の図解
- 認証機関の審査プロセス
- 認証機関によって費用や対応に違いがある
(1)全体像の図解
ISMS適合性評価制度は、組織が構築・運用するISMSが、ISO27001の要求事項に適合していることを、第三者機関が審査・認証する仕組みです。

【ISMS適合性評価制度の関係者】
- ISMSの認証を受ける組織(企業など)
- ISMSを構築し、運用・改善する主体です。
- 認定機関
- 認証機関(審査登録機関)および要員認証機関の認定を行います。日本では、情報マネジメントシステム認定センター(ISMS-AC)が主要機関となります。
- 要員認証機関
- 審査員の力量を評価します。審査員の知識・経験・スキルを審査し、一定の基準に達した審査員を認証・登録します。
- 認証機関(審査登録機関)
- 認証申請された組織のISMSがISO27001の要求事項に適合しているかを審査し、認証を付与します。
さらに詳しくは、以下の記事もあわせてご覧ください。
(2)認証機関の審査プロセス
ISMS適合性評価制度において、企業が直接やりとりするのは「認証機関」です。認証機関は、企業のISMSがISO27001の要求事項に適合しているかを審査し、認証を付与する役割を担います。
【認証機関の審査プロセス】
- 認証申請
- 企業は、認証機関に対してISO27001認証の申請を行います。申請の際には、ISMSの文書化された情報や適用範囲などを提示する必要があります。
- 審査の実施
- 認証機関は、企業のISMSを審査します。審査は、文書審査と現地審査の2段階で行われます。文書審査では、ISMSの全体的な適合性を確認し、現地審査では、ISMSの運用状況を検証します。
- 認証の付与
- 審査の結果、ISMSがISO27001の要求事項に適合していると判断された場合、認証機関は企業にISO27001認証を付与します。認証の有効期間は3年間で、この間、定期的なサーベイランス審査(システムの運用状況を確認する年次の維持審査)が行われます。
- 認証の維持・更新
- 企業は、認証の有効期間中、ISMSの継続的改善に取り組み、サーベイランス審査の合格によって、認証を維持します。3年ごとに認証の更新審査を受ける必要があります。
多くの場合、認証申請から準備・認証取得までに、半年〜1年ほどの期間がかかります。詳しくは以下の記事にてご確認ください。
あわせて読みたい記事
(3)認証機関によって費用や対応に違いがある
ISMS認証で重要なポイントとなるのは、「認証機関の選定」です。認証機関は日本国内に60ほど存在し、費用や対応に違いがあるからです。
審査費用が安い認証機関と高い認証機関では、3倍近くの差が発生する場合があります。
【認証機関選定の際に考慮すべき点】
- 審査費用
- 認証機関によって、審査費用は大きな開きがあります。審査の規模・期間・審査員人数などの要因で費用が変動するため、複数機関から詳細な見積もりを取得して比較検討することが不可欠です。
- 対応方針
- 認証機関の方針には、違いが見られます。たとえば、要求事項の文書化を重視する機関では、マニュアルや規程類の整備状況を詳細にチェックします。一方、現場重視の機関では、実際の業務プロセスとマニュアルの整合性を重点的に確認します。
- スピード感
- 認証機関とのコミュニケーションにおいて、対応の迅速さは極めて重要です。見積もり依頼への回答が3日以内の機関もあれば、1カ月以上かかる機関もあり、この差は審査プロセス全体の進行に大きく影響します。
より詳しくは、以下のページもご確認ください。
あわせて読みたい記事
一方、多くの企業にとって、自社のニーズに合った認証機関を見極めるのは難しいものです。そのため、コンサルティングを活用し、認証機関選びに関する専門家のアドバイスを得ることをおすすめします。
認証パートナーへのご相談は、無料オンラインで受け付けています。以下のリンクよりお気軽にご連絡ください。
3. なぜISMS認証を取得すべきか?5つのメリット
ここまでお読みいただき、
「ISMS認証の取得は、大掛かりで大変そうだ。取得する意味はどれだけあるのか?」
とお悩みの方もいるのではないでしょうか。
結論からいえば、ISMSはできるだけ早く認証取得することをおすすめします。その理由は、単なる規格適合以上のメリットがあるからです。以下5つのポイントを確認しましょう。
- セキュリティリスクの大幅な低減
- 企業の信頼性向上
- 社内体制の強化
- IPO準備の工数削減
- ビジネスチャンスの拡大
(1)セキュリティリスクの大幅な低減
1つめのメリットは「セキュリティリスクの大幅な低減」です。
ISMSは、情報セキュリティリスクを体系的に管理するための枠組みを提供するものです。ISMSの認証を取得することは、セキュリティリスク低減に直結します。
【セキュリティリスク低減の効果】
- 予防効果
- 組織の情報資産を洗い出し、想定されるリスクを特定します。リスクアセスメントに基づく対策により、情報漏えいやサイバー攻撃などの発生を未然に防ぎます。
- 早期発見
- 定期的な監視と評価により、セキュリティ上の弱点や問題点を早期に発見します。インシデントの予兆を捉え、被害を最小限に抑える体制を整えられます。
- 損害抑制
- インシデント発生時の対応手順を確立し、迅速な初動対応を実現します。二次被害の防止や業務復旧までの時間短縮により、事業への影響を抑制します。
セキュリティリスクに対する不安を抱えている場合、ISMS認証取得を目指すプロセスによって、自社のセキュリティ基盤を強固にできます。
(2)企業の信頼性向上
2つめのメリットは「企業の信頼性向上」です。
ISMS認証を取得すると、顧客や取引先に対して、情報セキュリティに対する意識が高く、適切な管理体制を構築している企業であるとアピールできます。
- 対外的なアピール
- Web サイトやビジネス文書への認証取得の記載が認められ、情報セキュリティへの取り組みを対外的にアピールできます。営業活動やプロモーションにおいて有効な訴求ポイントとなります。
- 取引先からの評価
- ISMS認証は、情報セキュリティマネジメントの国際規格に適合していることを示します。とくに、個人情報を取り扱うなど、高度な情報管理が必要な業界においては、ISMS認証の取得が取引先からの信頼獲得につながります。
- 社会的信用の確立
- 組織が情報セキュリティに真摯に取り組んでいることを、第三者認証により客観的に証明します。これは企業ブランドの価値向上と、消費者やステークホルダーからの信用の醸成につながります。
とくに、個人情報や機密情報を扱う企業にとっては、ISMS認証は信頼獲得に不可欠な要素といえるでしょう。
(3)社内体制の強化
3つめのメリットは「社内体制の強化」です。
ISMS認証を取得するためには、情報セキュリティに関するルールやマニュアルを整備し、従業員への教育を実施する必要があります。
【社内体制強化の要点】
- 基盤整備:情報セキュリティポリシーの策定から実施手順の整備まで、体系的な文書化を行います。経営者から現場まで一貫した管理体制が確立されます。
- 人材育成:従業員の役割と責任を明確にし、定期的な教育・訓練を実施します。セキュリティ意識の向上と、実践的なスキルの習得を促進します。
- 改善活動:PDCAサイクルによる継続的な改善活動を展開します。定期的な内部監査と見直しにより、管理体制の実効性を高めます。
結果として、全従業員の情報セキュリティ意識が高まり、セキュリティ対策が組織全体に浸透します。さらに、PDCAサイクルに基づいた継続的な改善活動を通じて、セキュリティレベルの向上が可能です。
(4)IPO準備の工数削減
4つめのメリットは「IPO準備の工数削減」です。
情報セキュリティや個人情報保護など、IT統制や取り組み状況の説明を求められます。PwCのIPOガイドでも、上場審査において情報セキュリティ・個人情報保護の体制や取り組み、研修、クラウドベンダーの利用状況、ISO27001やPマークの取得・更新状況などが説明対象になるとされています。
【ISMSとIT統制で共通するポイント】
- アクセス権限管理:入社時のアカウント発行、異動時の権限変更、退職時のアカウント削除、管理者権限の付与・見直し、定期的なアクセス権限レビューなど
- 変更管理:「誰が変更したのか」「なぜ変更したのか」「承認されているか」「テストを実施したか」などを管理します。
- ログ・証跡管理:後から確認できる証拠を残すことがポイントです。例えば、操作ログ、アクセスログ、承認記録、アカウント一覧など
ISMS認証取得を通じて、IPOに向けた情報セキュリティ・リスク管理体制を整備する手段として活用できます。
(5)ビジネスチャンスの拡大
5つめのメリットは「ビジネスチャンスの拡大」です。
とくに、官公庁や大手企業との取引では、入札要件や取引条件としてISMS認証が求められるケースが増えています。
【ビジネス機会創出の視点】
- 参入要件:公共事業や大規模プロジェクトの入札において、ISMS認証が参加資格となる場合があります。認証取得により、新規市場への参入機会が広がります。
- 国際展開:ISO27001は国際規格であり、グローバルビジネスの展開をサポートします。海外企業との取引において、情報セキュリティ体制の証明となります。
- 競争優位性:ISMS認証が同業他社との差別化要因となり、営業提案や価格交渉において優位性を確保できます。顧客ニーズの高度化に対応し、取引拡大の機会を創出します。
ISMS認証を取得すれば、新たなビジネスチャンスを獲得できる可能性が高まります。
以上、5つのメリットを解説しました。
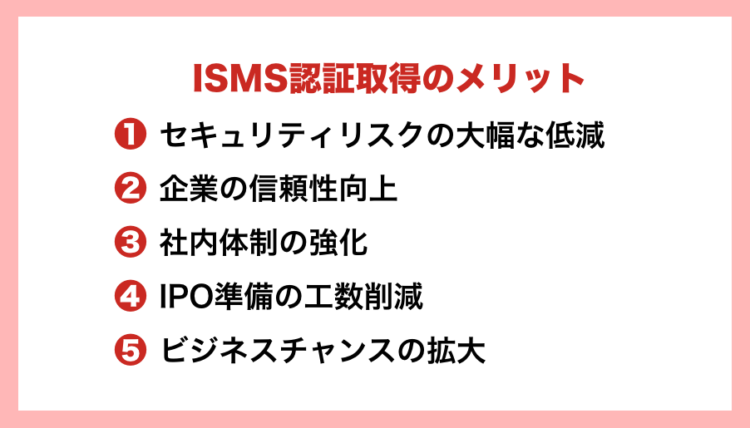
これらのメリットを総合的に見ると、ISMS認証は多岐にわたる効果をもたらすことがわかります。情報セキュリティの重要性が高まる現代において、ISMS認証は企業にとって必須の取り組みといえるでしょう。
4. ISMS認証取得にかかる費用と期間の目安
ISMS認証の取得は、企業の情報セキュリティ体制を強化し、信頼性向上や新たなビジネスチャンスの獲得に繋がる重要な取り組みです。しかし、多くの企業が最初に直面するのが「どれくらいの費用と期間がかかるのか?」という疑問です。
この章では、以下のポイントについて、わかりやすく解説します。
- 審査費用の相場と構成(初回・維持・更新)
- 費用を抑えるためのポイント
- 取得までの期間とスケジュール例
(1)審査費用の相場と構成(初回・維持・更新)
ISMS認証の審査費用は、主に以下の3つに分類されます。費用は組織の規模(従業員数・拠点数)、業種、審査範囲などによって変動します。
| 審査区分 | 費用目安(中小企業の場合) | 内容 |
| 初回審査 | 年間約50~150万円 | 文書審査と現地審査を実施し、初回の認証を取得するための費用。 1段階・2段階審査を含む。 |
| 維持審査 | 年間約30~80万円 | 認証を維持するため、毎年実施されるサーベイランス審査の費用。 初回費用の約2/3程度。 |
| 更新審査 | 年間約50~120万円 | 認証期間(通常3年間)満了時に行われる再認証審査の費用。 初回審査と同程度のボリューム。 |
※上記はあくまで目安です。認証機関の選定や事業の複雑性によって費用は大きく変動します。
【社内で発生するその他のコスト】
審査費用以外にも、ISMS認証取得には以下のような社内コストが発生します。
- 文書整備・運用準備の人件費
- 社内担当者による文書作成、教育、内部監査などの工数。
- コンサルティング費用(任意)
- 専門家の支援を受ける場合の費用。相場は約30〜100万円。
- セキュリティ対策ツールの導入費用
- ISMS運用に必要なソフトウェアやシステムの導入費。
ISMS認証取得は一時的なコストではありますが、長期的には企業の信頼性向上と競争力強化に寄与する投資です。費用と期間の目安を把握し、計画的に進めることが成功への第一歩となります。
(2)費用を抑えるためのポイント
ポイント①:適用範囲の絞り込み
内容:認証対象を企業全体ではなく、顧客情報を扱う部署などに限定する。
効果・注意点:審査工数・費用の削減。範囲設定は慎重に行うことで、運用負荷も軽減できる。
ポイント②:認証機関の相見積もり
内容:複数の認証機関から見積もりを取得し、審査工数・交通費なども含めて比較検討する。
効果・注意点:数十万円単位で費用差が出ることも。総合的なコスト評価が重要。
ポイント③:コンサルタント・ツールの活用
内容:クラウド型支援ツールや実績あるコンサルタントを活用し、構築・運用の負担を軽減する。
効果・注意点:初期費用はかかるが、取得期間短縮・人件費削減によりトータルで効率的。
ポイント④:文書の過剰整備を避ける
内容:要求事項を正しく理解し、実効性重視の文書体系を構築する。
効果・注意点:文書量よりも運用のしやすさが重要。審査員の視点を意識した整備が効果的。
これらのポイントを取り入れることで、ISMS認証取得にかかる初期費用だけでなく、取得後の運用においても無駄を省き、効率的なセキュリティ体制の構築が可能になります。特に中小企業にとっては、適切な範囲設定と外部リソースの活用が、費用対効果を高める鍵となります。
(3)取得までの期間とスケジュール例
| ステップ | 主な作業内容 | 期間の目安 |
| ① 現状分析・方針策定 | 情報資産の洗い出し、ISMS適用範囲の決定、 情報セキュリティ方針の策定、リスクアセスメント | 約1〜2ヶ月 |
| ② ISMS構築・文書整備 | 規程・手順書・管理策の策定、必要な文書 (規程・マニュアル)の整備 | 約2〜3ヶ月 |
| ③ 運用・内部監査 | 文書に基づくISMS運用、記録の作成、 従業員教育、内部監査、マネジメントレビュー | 約2〜3ヶ月 |
| ④ 認証審査(第1・第2段階) | 認証機関による文書審査・現地審査、 不適合事項の是正対応、認証登録 | 約1〜2ヶ月 |
【期間短縮のための工夫】
- コンサルタントの活用:専門家の支援により、文書整備や運用準備の効率化が可能。取得期間の短縮にもつながります。
- 運用支援ツールの導入:クラウド型のISMS管理ツールを活用することで、記録作成や監査対応の負担を軽減できます。
- 社内リソースの確保:専任担当者を配置し、スケジュール管理を徹底することで、遅延を防ぎます。
ISMS認証は、単なる審査対応ではなく、企業の情報セキュリティ体制を根本から見直す機会でもあります。計画的なスケジュールと適切な支援体制を整えることで、スムーズな取得とその後の運用効率化が実現できます。
5. ISMS認証取得に向けた重要な注意点
最後に、ISMS認証取得に向けた重要な注意点を3つ、お伝えします。
- 審査費用は相見積もりを取って比較する
- コンサルティングを使わないと非効率になりやすい
- 実際の運用を見据えて認証を目指す
(1)審査費用は相見積もりを取って比較する
1つめの注意点は「審査費用は相見積もりを取って比較する」です。
先にも述べたとおり、SMS認証の審査費用は認証機関によって大きな差があります。適切な認証機関を選定するには、複数の機関から見積もりを取得して比較検討する手順が有効です。
見積もり取得の際は、初回審査費用だけでなく、年間の維持審査費用まで含めた総額を確認します。
【費用比較のチェックポイント】
- 審査工数
- 審査日数と審査員の人数によって工数が決まります。組織の規模や適用範囲に応じて工数が設定され、これが費用の基本となります。適用範囲が同じでも認証機関によって工数設定が異なるケースがありますので、その理由を確認します。
- 付帯費用
- 審査員の交通費や宿泊費など、基本料金以外にかかる諸経費を確認します。認証機関によってはこれらの費用を基本料金に含める場合もあり、総額で比較する視点が必要です。
- 支払条件
- 分割払いの可否や支払時期など、支払いに関する条件を確認します。認証機関によって柔軟な対応が可能な場合もあり、資金計画の観点から重要な判断材料となります。
なお、審査費用の比較検討では、単純な金額の安い・高いだけでなく、審査の質や認証機関のサポート体制なども考慮に入れて総合的に判断することが大切です。
(2)コンサルティングを使わないと非効率になりやすい
2つめの注意点は「コンサルティングを使わないと非効率になりやすい」です。
ISMS認証取得のプロセスにおいて、専門知識を持つコンサルタントの支援は効率的な推進の鍵となります。
要求事項の解釈や文書作成、運用体制の構築など、コンサルタントなしでの認証取得は困難な道になりやすいため、注意が必要です。
【コンサルティング活用のメリット】
- 時間効率の向上
- ISMSに関する豊富な経験と実績を持つコンサルタントが、適切なアドバイスを提供します。文書の作成や規程類の整備において無駄な手戻りを防ぎ、認証取得までの期間を短縮します。
- 文書の最適化
- 組織の規模や業態に応じた必要十分な文書体系を設計します。無駄を生む過剰な文書化を避け、実際の運用に即した効率的なマネジメントシステムを構築します。
- 審査対応の円滑化
- 審査のポイントを熟知したコンサルタントが、的確な準備と対応をサポートします。審査での指摘事項を最小限に抑え、スムーズな認証取得を実現します。
自社だけでの取り組みでは見落としがちな課題や改善点も、コンサルタントの客観的な視点により早期に発見し、対策を講じられます。
ISMS認証取得のコンサルタントをお探しの際は、ぜひ10,000社以上の支援実績を持ち、認証率100%の認証パートナーへご相談ください。
社内工数を限りなくゼロに近づけ、スピーディーなISMS認証取得をお手伝いします。
(3)実際の運用を見据えて認証を目指す
3つめの注意点は「実際の運用を見据えて認証を目指す」です。
ISMS認証取得は、ゴールではなく持続的な情報セキュリティ管理の出発点です。認証取得後の実効性ある運用を見据え、組織の実態に即したマネジメントシステムを構築することが大切です。
【運用を見据えた構築のポイント】
- 業務との整合
- 既存の業務プロセスとISMSの要求事項を適切に統合します。過度な負担を避け、日常業務の中で自然に実践できる仕組みを設計します。
- リソース配分
- 人員配置や予算、システム投資など、必要なリソースを適切に見積もります。組織の規模や事業特性に応じた持続可能な運用体制を整えます。
- 段階的な展開
- 優先度の高い領域から段階的に展開し、実績と経験を積み重ねます。運用ノウハウを蓄積しながら、適用範囲を徐々に拡大する戦略的なアプローチを取ります。
運用体制の整備には、現場の意見を積極的に取り入れ、実践的な視点からの改善を重ねていきましょう。
6. 認証の維持・更新:取得後の運用ポイント
ISMS認証は、「取得して終わり」ではなく、取得後の継続的な運用と改善こそが真の価値を生み出します。ISO27001の要求事項に基づき、組織はPDCAサイクル(Plan-Do-Check-Act)を回し続けることで、情報セキュリティ体制の実効性を維持・向上させる必要があります。
取得後の運用ポイントは、以下の3つです。それぞれ見ていきましょう。
- 継続的な改善(PDCAサイクル)の実践
- サーベイランス(維持審査)と再認証審査の流れ
- 運用コストを抑える工夫
(1)継続的な改善(PDCAサイクル)の実践
ISMS認証の維持・更新における運用ポイントとして、PDCAサイクルの具体的な実践内容を整理します。
| フェーズ | 内容 | 実施ポイント |
| Plan(計画) | 情報セキュリティ方針・目標の設定、リスクアセスメントの実施、対策計画の策定 | 組織の状況や外部環境に応じた柔軟な目標設定が重要 |
| Do(実行) | 計画に基づく管理策の実施、教育・訓練の実施、日常業務へのISMSの定着 | 社内浸透を意識した運用が求められる |
| Check(評価) | 内部監査の実施、マネジメントレビューによる運用状況の評価 | 記録の整備と客観的な評価がポイント |
| Act(改善) | 不適合や課題への是正処置、改善策の立案と次期計画への反映 | 改善内容を具体化し、次のPlanに活かすことが重要 |
このPDCAサイクルを継続的に実践することで、ISMSは形骸化せず、組織文化として定着し、変化する情報セキュリティリスクにも柔軟に対応できる体制が構築されます。特に、内部監査やマネジメントレビューを通じた「Check」フェーズの質が、改善の方向性を左右するため、定期的かつ丁寧な評価が不可欠です。
ISMS認証の維持は、単なる審査対応ではなく、組織全体のセキュリティ意識を高め、持続的な成長を支える基盤となります。
(2)サーベイランス(維持審査)と再認証審査の流れ
ISMS認証取得後に必要となる「維持審査(サーベイランス)」と「再認証審査」の流れについて、スケジュール例とともに解説します。
| 年度 | 審査の種類 | 実施時期 | 審査の目的・概要 |
| 1年目 | 初回認証審査 | 認証取得時 | 文書審査と現地審査を通じて、 ISMSの構築と運用体制を評価し、認証を取得する。 |
| 2年目 | 第1回維持審査 (サーベイランス) | 認証取得から1年後 | ISMSが継続的に運用されているかを確認。 初回審査よりも範囲は限定的。 |
| 3年目 | 第2回維持審査 (サーベイランス) | 認証取得から2年後 | 前年同様、運用状況の確認と改善 の実施状況を評価。 |
| 4年目 | 再認証審査(更新) | 認証満了の約3ヶ月前 | 3年間の運用実績をもとに、ISMS全体を再評価。 初回審査と同規模で実施される。 |
【審査をクリアするためのポイント】
- 文書・記録の最新化
- ISMS関連文書や運用記録は常に最新の状態に保ち、審査時に提示できるように整理しておく。
- 内部監査・マネジメントレビューの実施
- PDCAサイクルに基づき、定期的な内部監査と経営層による見直しを計画通りに行う。
- 改善履歴の管理
- 不適合や課題に対する是正処置の記録を残し、改善の実績を示すことで審査評価が向上する。
日常的な運用と記録管理を徹底することで、スムーズな審査対応と信頼性の継続が可能になります。
(3)運用コストを抑える工夫
以下の工夫を組み合わせることで、ISMSの運用負荷を軽減しつつ、認証維持に必要な品質と実効性を確保することができます。特に中小企業では、限られたリソースを有効活用するためにも、外部支援と社内体制のバランスを見直すことが重要です。
| 工夫の項目 | 内容 | 期待される効果・ポイント |
| 文書の簡素化・電子化 | 必要最低限の文書に絞り、 クラウドサービスなどで電子化。 | 管理・更新工数の削減。 紙ベースからの脱却で部門間の共有も容易に。 |
| デジタルツールの活用 | ISMS運用支援ツールを導入し、 証跡管理や文書更新を効率化。 | 特に複数部門での運用に効果的。 作業の標準化と可視化が進む。 |
| 内部監査の効率化 | 各部門が協力して監査を実施。 チェックリストやツールで標準化。 | 担当者の負担軽減。 監査品質の均一化と実施頻度の安定化。 |
| 教育・訓練の内製化 | eラーニングや社内テストを活用し、 外部講師依頼を減らす。 | 教育コストの削減。 社内定着率の向上。 |
| 運用体制のアウトソース活用 | リスクアセスメント支援や内部監査代行などを 外部に委託。 | 自社リソースの集中と専門性の活用。 コストパフォーマンスの向上。 |
| コンサルとの伴走体制の維持 | 認証取得後も継続的に助言を受ける体制を構築。 | 更新審査前の準備不足防止。 運用の質と継続性の確保。 |
7.【成功事例】ISMSコンサルを活用した企業様のお声
この章では、認証パートナーのISMS取得コンサルティングサービスをご利用いただいた企業様の事例をご紹介します。
(1)株式会社ビルディング・ブックセンター 様:運輸業
■ISMS取得のきっかけ
情報セキュリティの重要性を認識し、以前より個人情報保護士などの民間資格取得を奨励していた。
しかし、物流子会社という立場上、親会社から提供されるシステムやPCに依存する部分が大きく、個人の意識向上だけでは限界があると感じていた。
■コンサル会社(認証パートナー)を利用したきっかけ
取得に向けて調査を進める中で、マニュアル作成一つをとっても規定に沿った文書の整備や、審査機関との調整など、日々の業務と並行して対応することが難しいと判断した。
そこで、豊富な実績を持つ認証パートナーにサポートを依頼し、スムーズな取得を目指すこととした。
■コンサル会社(認証パートナー)に依頼した効果
認証パートナーのサービスについては、HPに記載されている通り、コンサルティングを受ける立場として、認証取得後も打ち合わせや資料作成に割く時間を最小限に抑えることができ、非常に助かっている。
業務に関してネガティブな影響を感じることなく進められている。
特に運用面においても、業務とのバランスを取るために抵抗の少ないアドバイスをいただいており、事務局メンバーや従業員に対する大きな負担もなく、非常に助かっている。
株式会社ビルディング・ブックセンター様のお声はこちら
https://ninsho-partner.com/isms/voice/2025-0213-i/
(2)株式会社J・MADE様:サービス業
■ISMS取得のきっかけ
弊社では、EC事業において個人情報を取り扱う機会が多く、社内における適切な管理体制の構築が必要と考えておりました。また、対外的にもPマーク(プライバシーマーク)やISMS(情報セキュリティマネジメントシステム)を取得することで、信頼の獲得や企業のPRに繋がると判断した。
■コンサル会社(認証パートナー)を利用したきっかけ
PマークやISMSの取得に際し、社内にはこれらの認証取得に関する経験者がいない状況。加えて、社員それぞれが日常業務を抱えており、取得に必要な工数を確保することが難しいと判断し、外部の専門家に依頼することを決めた。
数社を比較検討した結果、認証パートナー様の実績や評価が非常に良く、信頼できると感じたため、依頼をさせていただく運びとなった。
■コンサル会社(認証パートナー)に依頼した効果
ISMS取得に向けた書類の作成や整理、年間スケジュールを立てていただいている。。
また、定期的にオンラインでの打ち合わせを実施していただき、次回の審査に向けた準備や課題の整理など、的確なアドバイスをいただいている。
さらに、前回の打ち合わせ内容の振り返りを通じて、進捗状況の確認や改善点の共有を行うことで、よりスムーズに対応を進めることができている。
加えて、実地監査の際には審査員の方々とともに立ち会っていただき、万全な体制で臨むことができた。
これらのサポートにより、非常に助かっている。
株式会社J・MADE 様のお声はこちら
https://ninsho-partner.com/isms/voice/j-made_20250127/
8. まとめ
本コラムでは、ISMS認証の基礎知識から取得のメリット、費用、そして取得後の運用に至るまでを幅広く解説しました。
ISMS認証の基礎と本質
- ISMSは、情報資産の「機密性・完全性・可用性」を維持・向上させるための体系的なマネジメントシステムです。
- 「ISMS認証」とは、このISMSが国際規格ISO/IEC 27001の要求事項に適合していることを、第三者機関が審査し証明する制度です。
- 認証を取得するメリットは、単なる法令遵守に留まらず、セキュリティリスクの大幅な低減、企業の信頼性向上、ビジネスチャンスの拡大に直結します。
- ISMSの構築・運用は、PDCAサイクルに基づく継続的な改善を必須としています。
取得の仕組みと効率化のポイント
- 認証機関による審査は、文書審査と現地審査の2段階で行われ、認証の有効期間は3年間です。
審査費用は、組織の規模や適用範囲、そして認証機関の選定によって大きく異なります。 - 初回審査、維持審査(サーベイランス)、更新審査の3種類の費用が発生します。
費用を抑えるためには、複数の認証機関からの相見積もりと、適用範囲の絞り込みが重要です。 - ISMS認証取得は専門的な知識が必要なため、コンサルティングを活用することで、自社工数の削減と、取得期間の短縮が可能です。
認証後の維持と注意点
- ISMS認証は「取得」がゴールではなく、取得後の運用と継続的な改善こそが重要です。
- 認証を維持するため、毎年サーベイランス(維持審査)、3年ごとに再認証審査に合格する必要があります。
- 認証取得にあたっては、審査対応だけでなく、「実際の運用を見据えた」無理のないマネジメントシステムを構築することが大切です。
情報セキュリティの重要性が高まり続ける現代において、ISMS認証は企業にとって必須の取り組みであり、持続的な成長を支える信頼の基盤となります。
認証取得に関するご相談や、運用の効率化については、ぜひ認証パートナーにご相談ください。
ISO・Pマーク(プライバシーマーク)の認証・更新も安心
認証率100% ✕ 運用の手間を180時間カット!
信頼の「認証パートナー」が無料相談を受付中!

一目でわかる
認証パートナーのサービス紹介資料
10,000社以上の支援実績に裏付けされた、
当社サービスの概要を紹介しております。
資料の内容
- ・当社の『サポート費用・内容』
- ・取得までの『スケジュール』
- ・コンサル会社を選ぶ際の『ポイント』
- ・認証パートナーと『他社との違い』
- ・お客様のお声
ISMS(ISO27001)認証パートナー
サービスのご案内
認証パートナーの専門コンサルタントが御社の一員となって事務局業務をサポートします。
お客様の作業は審査機関との窓口役だけ。知識がなくても大丈夫、我々にお任せください。
-
Pマーク
個人情報保護マネジメントシステム
高い保護レベルの個人情報保護マネジメントシステムを確立し、運用していることを示します。
認証パートナーなら、個人情報漏えい防止の観点も踏まえたサポートを実現します。Pマークの認証ページへ -
ISO9001
品質マネジメントシステム
品質マネジメントシステムは一貫した製品・サービスを提供し、顧客満足を向上させるための規格です。
認証パートナーなら、負担が増える形だけのISOではなく、より現場の実態に沿ったISOを実現します。ISO9001の認証ページへ -
ISMS・ISO27001
情報セキュリティマネジメントシステム
情報セキュリティマネジメントシステムは企業・組織の情報を守る規格です(ISMSとISO27001は同義)。
認証パートナーなら、情報セキュリティリスクへの対応計画、緊急時の対応計画踏まえPDCAサイクル回せるような仕組み作りを実現します。ISMS/ISO27001の認証ページへ -
ISO14001
環境マネジメントシステム
環境マネジメントシステムは環境を保護し、変化する環境状態に対応するための組織の枠組みを示します。
認証パートナーなら、課題になりがちな環境法令の対応についても一緒にサポート致します。ISO14001の認証ページへ -
ISO27017など各種対応規格
ISO27017やISO22000など各種規格もお得に 新規取得や運用・更新ができます。ご気軽にお見積りください。
ISO27017など各種対応規格ページへ -
複数規格の同時取得
ISOやプライバシーマークを同時に認証取得すると費用や工数を抑えることができます。安心してご相談ください
複数規格の同時取得ページへ
- © 2022 Three A Consulting Co., Ltd.